Strangler Fig: cómo migrar de monolito a microservicios

A casi todos los desarrolladores nos ha pasado alguna vez: llegas a un nuevo proyecto o empresa con toda la motivación del mundo, abres el repositorio y te encuentras con un monolito gigante, escrito hace ocho o diez años, donde nadie se atreve a tocar ciertas clases por miedo a que se caiga la facturación o el login de los usuarios.
En ese instante, la primera idea que se nos cruza por la cabeza suele ser radical: "esto no sirve, hay que rehacerlo todo desde cero con tecnologías modernas". La verdad es que soñar con una aplicación completamente nueva desde una hoja en blanco es tentador pero cuando te sientas con el equipo de producto y con el negocio, la realidad golpea de frente: no puedes congelar la empresa durante un año entero para reescribir código mientras la competencia sigue lanzando funcionalidades.
¿Significa eso que debemos convivir para siempre con la deuda técnica? Para nada. Si lo estructuras bien lo puedes construir paso a paso y la mejor herramienta arquitectónica para lograrlo sin detener la operación es el patrón Strangler Fig.
¿Qué es el patrón Strangler Fig y por qué nos ayuda tanto?
El nombre de este patrón proviene de una metáfora botánica observada por Martin Fowler: existen ciertas higueras llamadas strangler figs (higueras estranguladoras) cuyas semillas germinan en lo alto de las ramas de un árbol hospedador. Con el tiempo, van echando raíces hacia abajo hasta rodear el tronco original, absorber sus recursos y, finalmente, reemplazarlo por completo.
Llevado a nuestro día a día en la arquitectura de software, este patrón propone la siguiente idea: en lugar de reemplazar un sistema completo de golpe, vamos extrayendo funcionalidades pequeñas en servicios independientes y redirigiendo el tráfico poco a poco, hasta que el monolito original quede vacío y podamos apagarlo de forma segura.
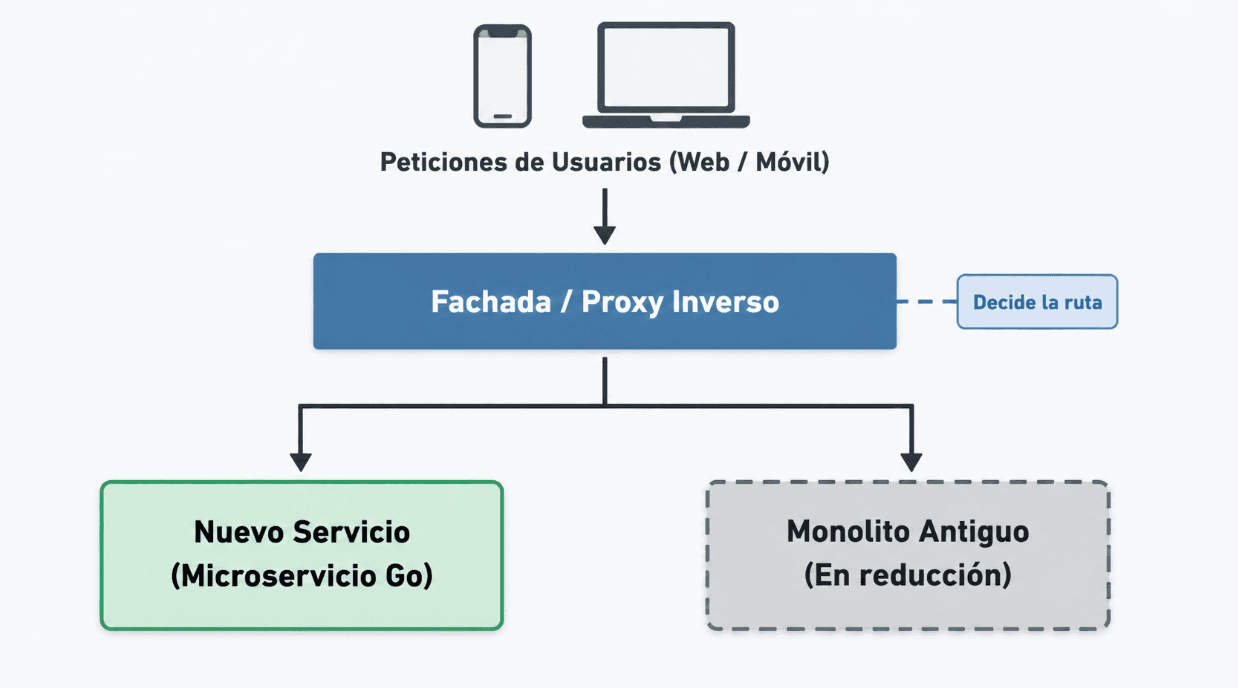
Este ciclo se divide en tres fases iterativas:
- Transformar: Diseñamos y construimos una funcionalidad específica en un nuevo servicio con código limpio, pruebas automatizadas y buenas prácticas.
- Coexistir: Ponemos a convivir el monolito antiguo con el nuevo servicio en producción. Un intermediario (como un proxy inverso o un API Gateway) se encarga de dirigir cada petición al lugar correcto.
- Eliminar: Una vez que confirmamos que el nuevo servicio procesa el tráfico con estabilidad y sin errores, borramos el código viejo correspondiente dentro del monolito. Menos código heredado, menos dolores de cabeza.
Pasos para una migración incremental
Cuando decidimos aplicar este patrón en un proyecto real, es crucial tener paciencia y método. Si intentas extraer la parte más enredada de tu aplicación en la primera semana, te vas a frustrar muy rápido.
1. Elige una funcionalidad aislada (Bounded Context)
El error más común al empezar es intentar migrar el núcleo del negocio de golpe. Lo más recomendable es buscar un dominio pequeño, con pocas dependencias hacia otras tablas o clases.
- Funcionalidades ideales para empezar: el módulo de envío de correos o notificaciones, la generación de reportes analíticos en PDF o un catálogo de lectura frecuente.
- Si algo falla en esta primera extracción, el impacto en la operación del cliente será mínimo y tendrás tiempo de corregirlo sin entrar en pánico.
2. Coloca una fachada o capa de intercepción
Antes de crear el primer microservicio o tocar una sola línea del monolito, coloca un punto de entrada intermedio frente a tu aplicación. Herramientas como NGINX, HAProxy o un API Gateway funcionan de maravilla aquí.
Para los clientes (tu frontend en React, tu app móvil o clientes externos), la URL sigue siendo exactamente la misma. La diferencia es que ahora tú tienes el control de las rutas a nivel de infraestructura de red.
3. Construye el nuevo servicio y garantiza la sincronización
Aquí es donde aplicas tus mejores habilidades técnicas: creas el microservicio en el lenguaje que mejor se adapte al caso (Java, Go, Node.js) con su propia base de datos. La clave aquí es asegurar que los datos no se desincronicen si el monolito aún necesita consultar esa información.
4. Desvía el tráfico gradualmente
No cambies el 100% del tráfico el primer día. Puedes empezar enviando solo el 5% o 10% de las peticiones mediante pruebas tipo canary o habilitándolo inicialmente para usuarios internos de prueba. Cuando veas que la latencia, el uso de memoria y los registros de error se mantienen estables, rediriges la totalidad del tráfico a esa ruta.
Implementación técnica: Configuración con NGINX
Veamos un caso concreto. Imagina que tienes un monolito de comercio electrónico corriendo en una dirección interna (10.0.1.20:8080) y decidiste extraer el módulo de pagos hacia un microservicio independiente en (10.0.2.50:3000).
Configuramos NGINX como fachada para interceptar únicamente la ruta de pagos /api/v1/payments, manteniendo todas las demás consultas en el monolito:
Nginx
# Monolito original que sigue atendiendo la mayoría de las peticiones
upstream legacy_monolith {
    server 10.0.1.20:8080 max_fails=3 fail_timeout=10s;
    keepalive 32;
}

# El nuevo microservicio de pagos que acabamos de desplegar
upstream payments_microservice {
    server 10.0.2.50:3000 max_fails=3 fail_timeout=10s;
    keepalive 32;
}

server {
    listen 80;
    server_name api.tuempresa.com;

    # Encabezados estándar para mantener la trazabilidad de la petición
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;

    # 1. Estrangulamos la ruta de pagos: se envía al nuevo microservicio
    location /api/v1/payments {
        proxy_pass http://payments_microservice;

        # Tiempos de espera cortos para no dejar solicitudes colgadas
        proxy_connect_timeout 5s;
        proxy_read_timeout 15s;
        proxy_send_timeout 15s;
    }

    # 2. Todo lo demás sigue llegando de forma transparente al monolito
    location / {
        proxy_pass http://legacy_monolith;

        proxy_connect_timeout 10s;
        proxy_read_timeout 30s;
        proxy_send_timeout 30s;
    }
}
¿Qué logramos con esta configuración?
- Cero cambios en el cliente: El equipo de frontend no tiene que reescribir llamadas ni actualizar URLs en su código.
- Reversibilidad inmediata: Si el nuevo servicio de pagos llega a fallar bajo carga real, revertir el cambio es tan sencillo como cambiar una línea en NGINX y recargar la configuración (nginx -s reload). En menos de un segundo el monolito retoma el control sin necesidad de hacer un despliegue de emergencia.
El reto más difícil: ¿Qué se hace con la base de datos?
La verdad es que separar el código no suele ser la parte más compleja; el verdadero desafío que más se dificulta es la base de datos. Si el nuevo servicio sigue conectado directamente a las mismas tablas del monolito, no está resuelto el acoplamiento real.
Para abordar este problema de manera ordenada, existen dos estrategias de gran utilidad:
1. Captura de Cambios en Datos (Change Data Capture - CDC)
En lugar de forzar consultas cruzadas entre bases de datos distintas, escuchamos los cambios que ocurren a nivel de registro en la base de datos del monolito (utilizando herramientas como Debezium con Apache Kafka). Cuando el monolito actualiza un registro, ese evento viaja de forma asíncrona hacia la base de datos del microservicio para mantenerla sincronizada sin bloquear la aplicación.
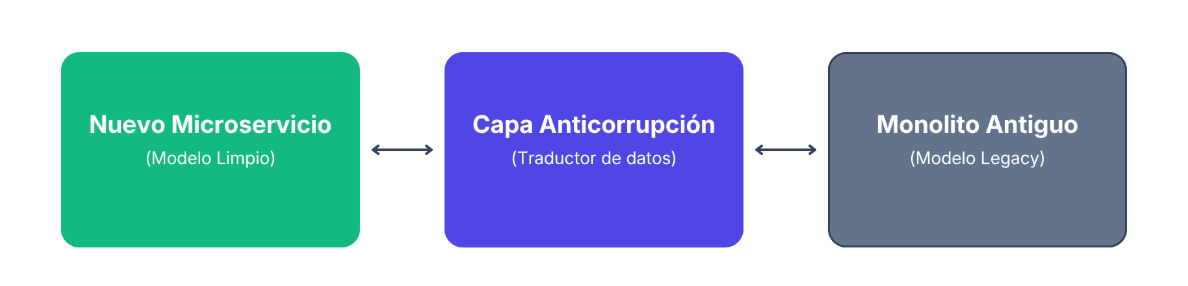
2. Capa Anticorrupción (Anti-Corruption Layer - ACL)
Muchas veces el modelo de datos antiguo contiene nombres de columnas confusas o lógica heredada que ya no tiene sentido. Al crear el nuevo servicio no contamines tu nuevo diseño con esas estructuras viejas, crea una capa intermedia (ACL) que traduzca las respuestas del monolito a un formato limpio y moderno adaptado a tu nuevo dominio.
Comparación de enfoques: ¿Reescritura total o Strangler Fig?
| Aspecto a evaluar | Reescritura total (Big Bang) | Patrón Strangler Fig |
|---|---|---|
| Riesgo operativo | Muy alto. Un error en el día de lanzamiento detiene la empresa. | Muy bajo. Cada cambio se despliega y prueba de manera aislada. |
| Tiempo de entrega de valor | Meses o años hasta que el usuario ve el primer resultado. | Continuo, entregas mejoras y valor a producción cada pocas semanas. |
| Facilidad para dar marcha atrás | Muy difícil y costoso en tiempo y dinero. | Inmediato, se controla con reglas de red en el proxy inverso. |
| Complejidad inicial | Aparentemente baja al inicio, pero caótica al integrar al final. | Moderada desde el primer día, al requerir sincronización y observabilidad. |
Conclusión
Reemplazar un sistema grande y complejo no tiene que convertirse en un proyecto doloroso ni en una apuesta a ciegas. Cuando descompones un problema enorme en pasos pequeños, manejables y medibles, cualquier aplicación puede modernizarse con éxito.
El patrón Strangler Fig nos da precisamente esa tranquilidad: nos permite innovar, probar nuevas tecnologías y sanear la deuda técnica de una aplicación mientras el negocio sigue facturando y operando con normalidad cada día.
Entradas anteriores
Archify: cómo revisar diagramas de arquitectura con IA
Descubre cómo revisar diagramas de arquitectura generados con IA, validar sus relaciones con Archify y detectar supuestos antes de utilizarlos.
PySpark vs Spark SQL vs Scala: diferencias y rendimiento
¿PySpark, Spark SQL o Scala? Compara sus diferencias, rendimiento y casos de uso con un laboratorio real de más de 3 millones de registros.